Nodemason

Bâtisseurs de réseaux, systèmes et logiciels

Nous construisons l'infrastructure qui fait tourner votre entreprise.

Du premier câble à la dernière ligne de code : réseaux multisites redondants, serveurs en cluster, et les plateformes web et applications qui tournent dessus. Conçus, construits et exploités par des ingénieurs, et testés en les cassant exprès avant de dire que c'est terminé.

Vientiane, Laos · à distance, partout dans le monde · English · Français · ລາວ

20 ans
à construire des infrastructures
800+
équipements Cisco conçus et déployés
10 000+
postes de travail déployés
> 99 %
de disponibilité, mesurée par une sonde externe
73 → 92
score de conformité ISO 27001 après notre programme, sans coupure
topologie · site principal · aucun point de défaillance unique
  • HA
  • VPN
  • Wi-Fi
  • NOC

Ce que nous construisons

Trois couches. Une seule équipe qui répond de toutes.

La plupart des pannes naissent aux jointures : l'équipe réseau accuse les serveurs, les développeurs accusent le réseau. Nous construisons chaque couche nous-mêmes : il n'y a pas de jointure où tomber.

Réseaux

Pare-feu en paire, deux fournisseurs internet, cœurs et piles de switchs redondants, VPN intersites et accès distant, et un WiFi qui passe d'une borne à l'autre sans couper un appel.

  • Cisco
  • HA firewalls
  • IPsec · SSL VPN
  • StackWise
  • Wi-Fi 6 roaming

Systèmes

Clusters à basculement sur Storage Spaces Direct, annuaire et identités, parcs Linux et Windows, supervision depuis l'extérieur, et des sauvegardes dont le dernier maillon est une restauration réellement testée.

  • Hyper-V cluster
  • S2D
  • Active Directory
  • Linux
  • Tested restores

Logiciels

Des sites qui s'affichent en un instant, des applications web, des API et des extensions. Sans traceur ni surpoids, sécurisés comme l'infrastructure qui les porte, et livrés avec les clés.

  • Web platforms
  • Python · PHP · JS
  • APIs
  • WordPress
  • WCAG AA

Portfolio

Des logiciels conçus, construits et livrés par nous.

Nos propres produits et nos concepts, avec de vraies fonctions. Chaque capture montre la vraie application, avec des données fictives.

Produit · Dossiers de santé

Escale

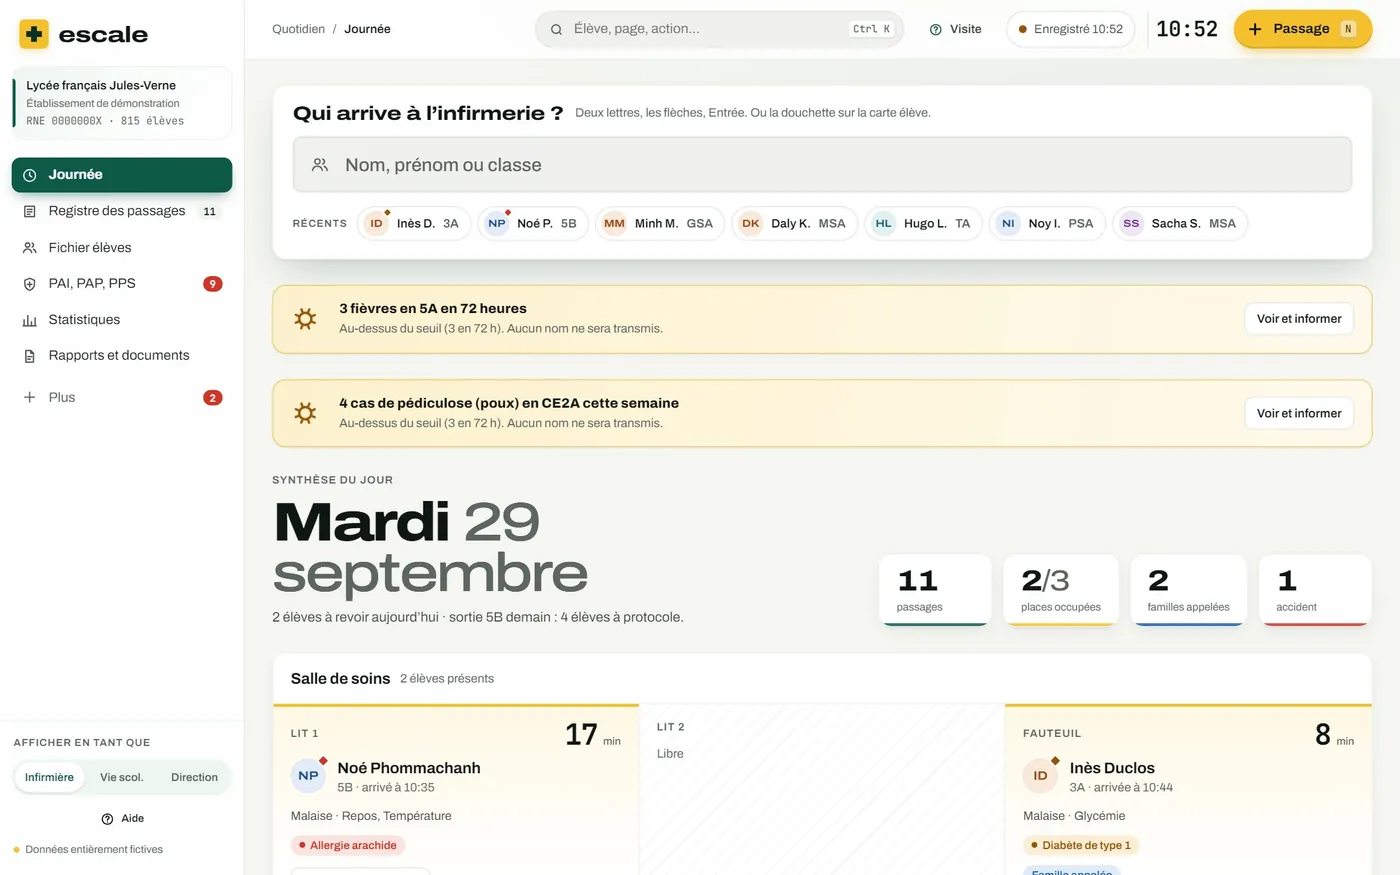
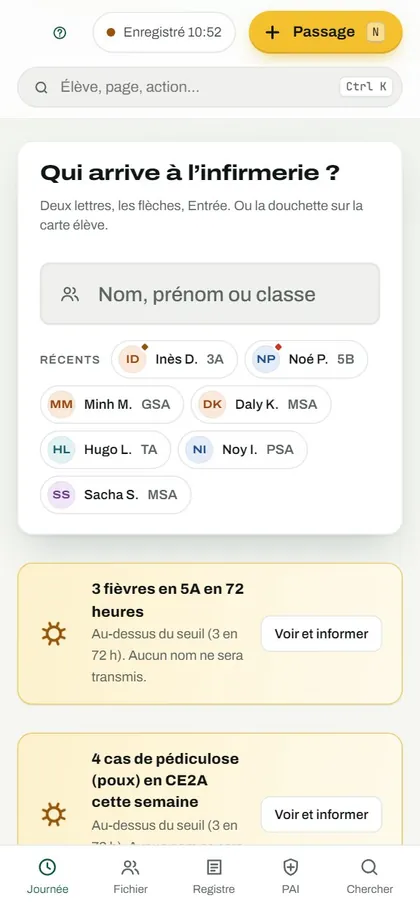
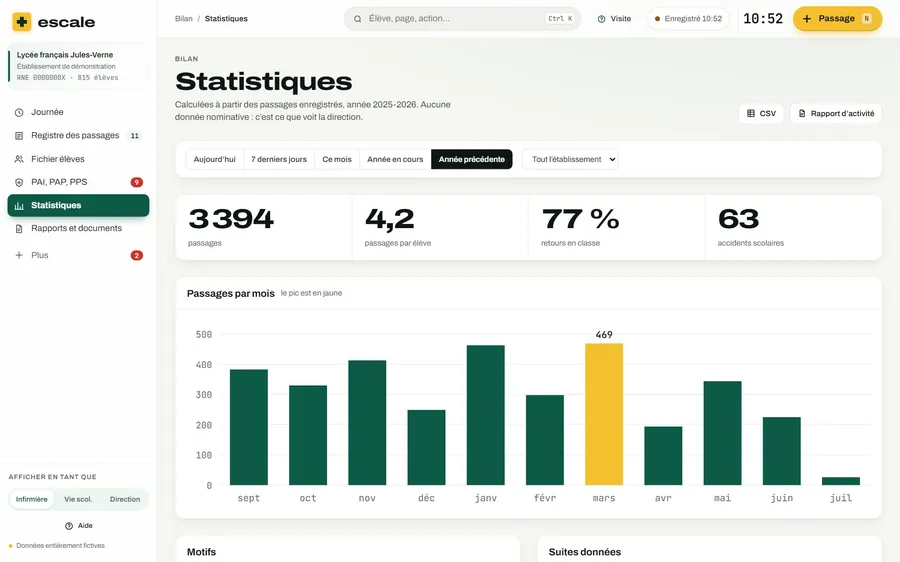
Le logiciel de l'infirmerie scolaire. Il fonctionne sans internet, chiffre les dossiers sur le poste et produit quand même tous les documents dont l'infirmerie a besoin.

  • Saisie d'un passage en deux lettres : on tape, Entrée, c'est fait
  • Détection des épidémies, avec les courriers prêts à envoyer
  • Dossiers chiffrés, verrouillage automatique, visite guidée
  • Offline-first
  • AES-256-GCM
  • WCAG 2.1 AA
  • 17 docs
escale · app
Tableau de bord du jour dans Escale : arrivées, alertes et salle de soins, données fictives
Escale sur téléphone
Page de statistiques d'Escale

Concept · Site industriel

Kovrane Precision

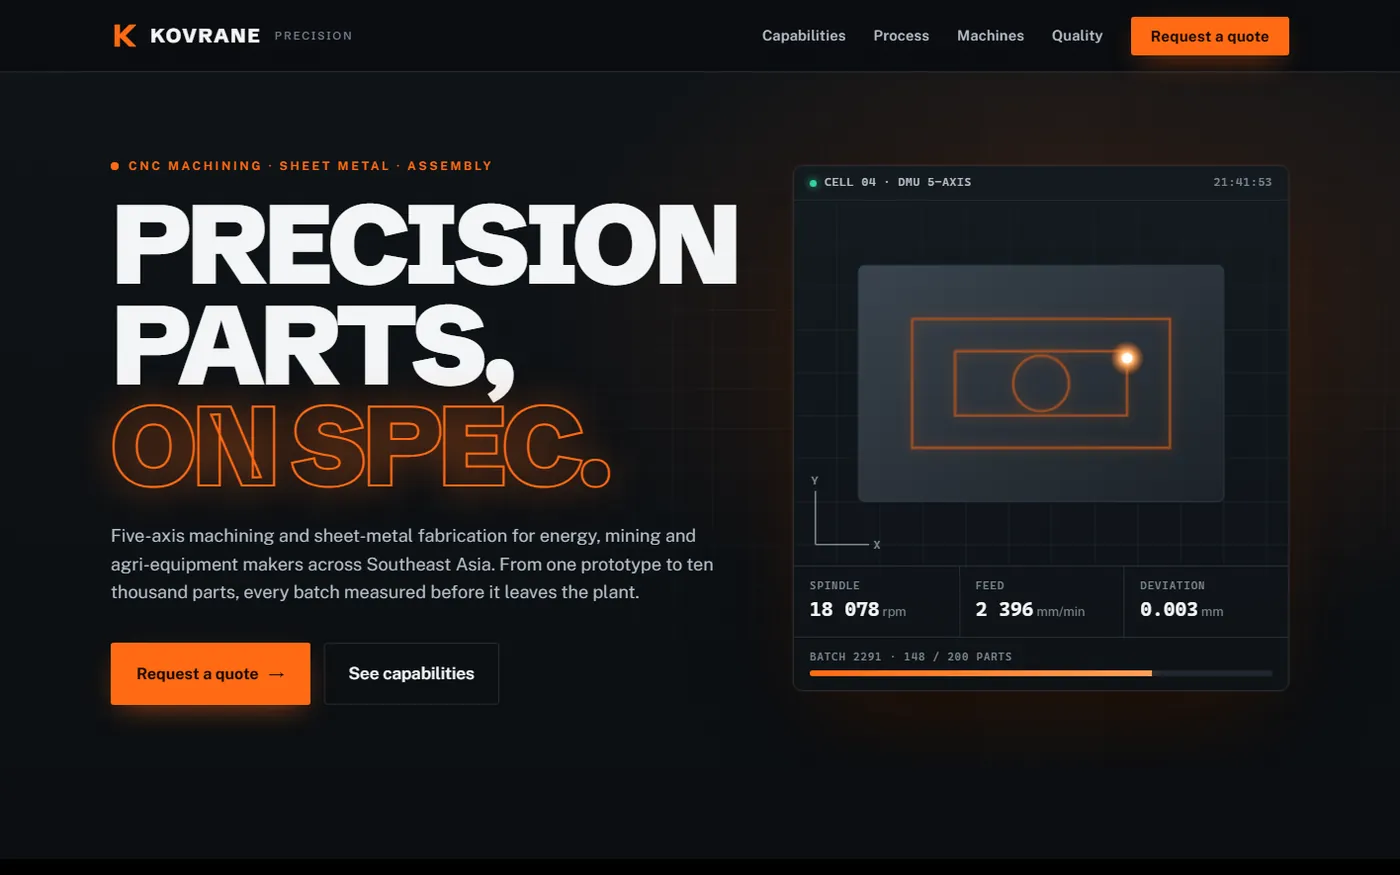
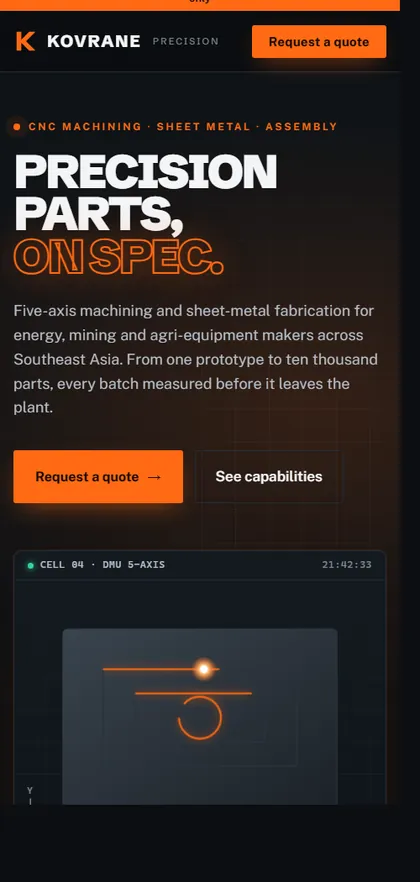
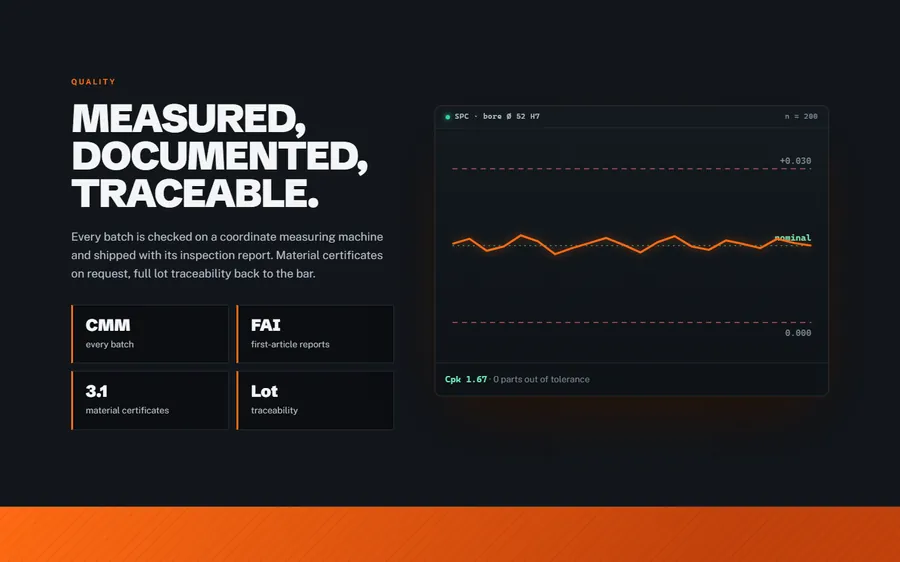
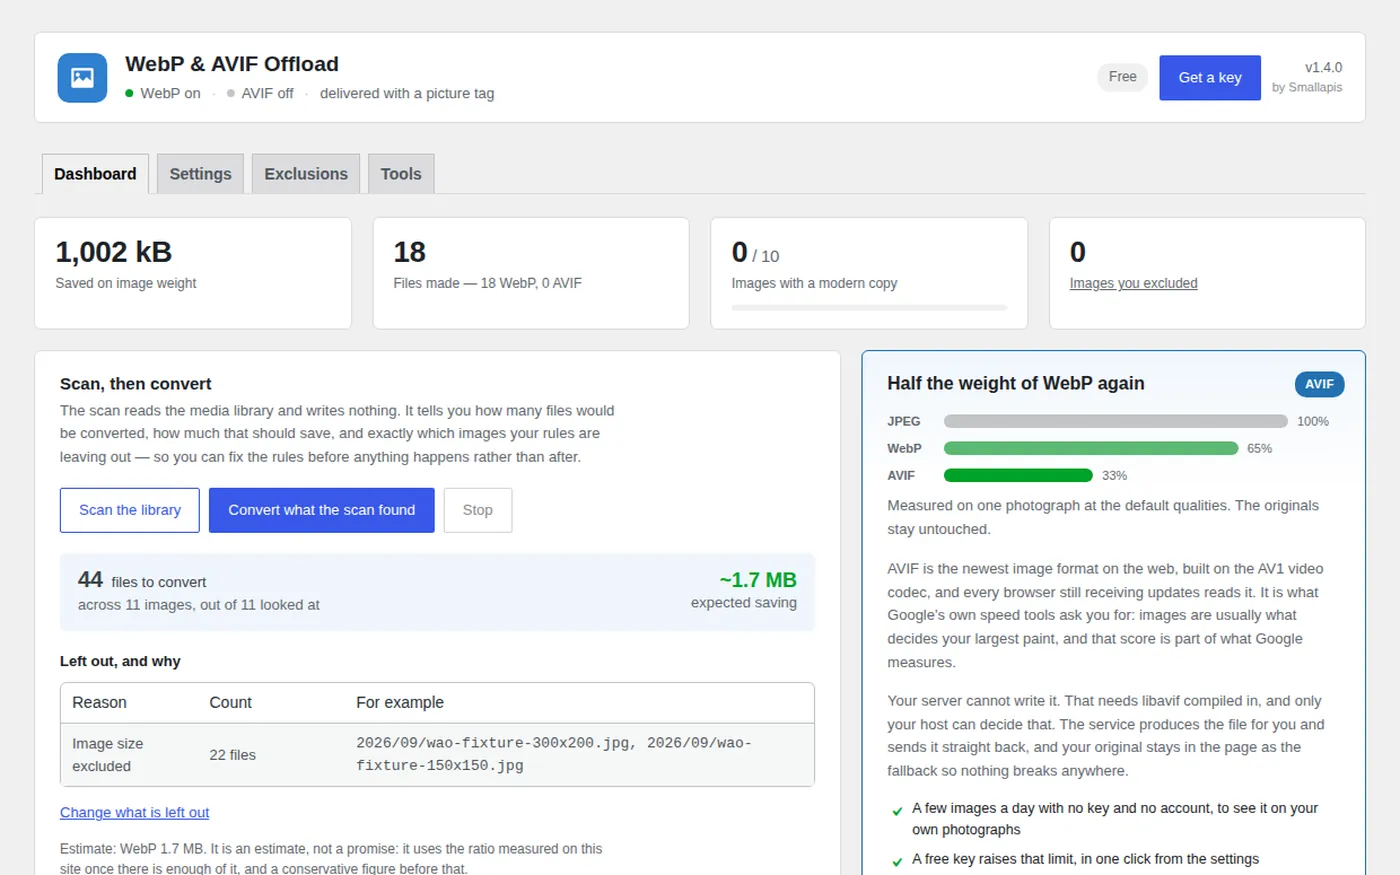
Le site d'un fabricant de pièces de précision qui ressemble à son atelier : une cellule d'usinage en direct, la télémétrie en temps réel, le parc machines, les courbes qualité et un dépôt de plans qui transforme les visiteurs en demandes de devis.

  • Parcours d'outil 5 axes animé et télémétrie de broche en direct
  • Parc machines avec charge, carte de contrôle avec tolérances
  • Tunnel de devis construit autour du dépôt de plans
  • Live telemetry UI
  • SVG animation
  • 0 dependencies
  • Strict CSP
kovrane · concept
Concept Kovrane Precision : en-tête avec cellule d'usinage animée
Concept Kovrane Precision sur téléphone
Section qualité de Kovrane Precision avec carte de contrôle

Produits · WordPress

Quatre extensions en production

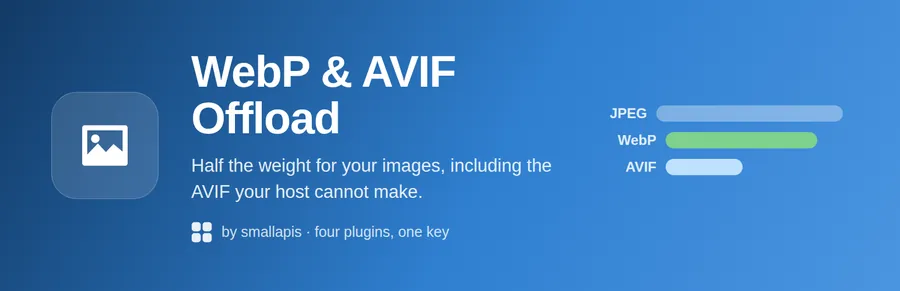
Conversion d'images en WebP et AVIF, menus, fenêtres surgissantes et espaces privés. Une seule clé de licence pour les quatre.

  • On analyse d'abord, on convertit ensuite : rien n'est écrit à l'aveugle
  • Passe le contrôle officiel des extensions : 0 erreur, 0 avertissement
  • Fonctionne chez tout hébergeur, avec une solution de repli si le serveur ne sait pas encoder
  • PHP
  • 0 / 0 plugin-check
  • WebP · AVIF
wp-admin · dashboard
Tableau de bord de l'extension WebP et AVIF Offload dans WordPress

Sites par secteur

Des sites construits pour votre métier.

Rapides, sécurisés et multilingues, sur une infrastructure que nous exploitons nous-mêmes. Chaque secteur a ses besoins : nous partons d'eux, pas d'un modèle.

Maquette disponible

Banque & finance

La confiance d'abord : produits, taux et agences clairs, et un site qu'on ne peut pas défigurer.

  • Produits, taux et recherche d'agence
  • Hébergement durci, en-têtes de sécurité stricts
  • Anglais, français et lao
Maquette disponible

Hôtellerie

Des chambres qui se vendent seules : photos plein écran, disponibilités et réservation directe.

  • Chambres, offres et galerie
  • Réservation directe, sans site à commission au milieu
  • Rapide sur téléphone, partout
Maquette disponible

Industrie

Une vitrine sérieuse pour des usines sérieuses : savoir-faire, certifications et demandes de devis.

  • Savoir-faire, parc machines et secteurs servis
  • Fiches techniques et téléchargements
  • Demandes de devis vers la bonne équipe
Maquette disponible

PME

Un site professionnel en quelques semaines, pas en quelques mois, que vous mettez à jour vous-même.

  • Services, équipe et contact
  • Prêt pour les moteurs de recherche dès le premier jour
  • Hébergement, e-mail et maintenance inclus

Infrastructure

Construit, livré, toujours en service.

Les noms de nos clients restent privés : la plupart préfèrent ne pas exposer leur infrastructure. Les chiffres sont réels, et des références sont communiquées sur demande une fois la discussion engagée.

Organisation internationale · 3 sites

Un parc multisite, construit depuis une page blanche et exploité pendant dix ans

Réseau, serveurs et WiFi d'un nouveau site conçu de zéro et livré dans les délais, puis onze ans d'exploitation continue sur trois sites et environ un millier d'utilisateurs.

  • ~70 switchs
  • 40 bornes WiFi
  • 73 → 92 score ISO 27001
  • 700 k€+ économisés sur 10 ans

Sécurité · Programme d'audit complet

Un audit de sécurité complet, puis les corrections

Audit complet selon les mesures de la norme ISO 27001, Active Directory audité avec PingCastle puis durci avec les bases de sécurité Microsoft et LAPS, EDR/XDR, pare-feu nouvelle génération avec IDS/IPS, et segmentation du réseau. Chaque constat suivi jusqu'à sa correction, sans arrêter un seul service.

  • ISO 27001
  • PingCastle
  • Microsoft SCT
  • LAPS
  • EDR / XDR
  • IDS / IPS
  • 73 → 92 score de conformité ISO 27001
  • 0 interruption de service
  • Récurrents audits AD PingCastle

Sécurité · Institut de formation financé par l'UE

Audit et durcissement, livrés au point près

Pare-feu mis à niveau sur deux versions majeures, routage double accès internet, chaîne de sauvegarde chiffrée avec restauration testée, revue du WiFi. Chaque point documenté, recette formelle signée par le client.

  • 12 / 12 points livrés
  • 2 versions majeures de pare-feu
  • ✓ recette signée

Réponse à incident

Une attaque par rançongiciel, contenue

Isolement, investigation, reconstruction et formation des utilisateurs, menés de bout en bout. L'attaque n'a jamais quitté la première machine.

  • 0 propagation
  • 0 donnée perdue

Notre façon de penser

Une sauvegarde jamais restaurée est un espoir, pas une sauvegarde.

Tout ce que nous construisons est jugé à la même règle : ce n'est pas terminé tant que nous ne l'avons pas vu tomber proprement. Les pare-feu sont basculés exprès. Les liens sont débranchés. Les sauvegardes sont restaurées sur une machine vierge, et la restauration est chronométrée.

  • Bascule testée avant la livraison, pas après la première panne
  • Supervision depuis l'extérieur : un serveur mort ne peut pas se déclarer en bonne santé
  • Une documentation que votre prochain ingénieur peut suivre sans nous appeler

Méthode

Quatre étapes. Aucune surprise sur la facture.

  1. 01

    État des lieux

    Nous cartographions l'existant, sur place ou à distance : chaque lien, chaque serveur, chaque licence, et ce qui lâchera en premier.

  2. 02

    Conception

    Un plan écrit avec schémas, un périmètre fixe et un prix fixe. Vous savez ce que vous achetez avant que nous commencions.

  3. 03

    Construction

    Nous construisons par étapes sans arrêter votre activité, et testons chaque étape en la cassant exprès.

  4. 04

    Exploitation

    Remise avec la documentation, ou nous continuons à l'exploiter pour vous sous contrat de maintenance.

Sécurité

Construit comme nous construisons pour nos clients.

La sécurité n'est pas une option qu'on ajoute à la fin. Voici comment nous la configurons chez nos clients, et ce site tourne exactement sur les mêmes règles.

  • Règles de pare-feu : tout est refusé par défaut, seuls les flux utiles au métier sont ouverts, des règles par VLAN, chaque rejet est journalisé.
  • WireGuard : une paire de clés par pair, adresses autorisées verrouillées, clé pré-partagée en plus ; l'administration passe uniquement par le tunnel.
  • DNS : un seul résolveur filtrant pour tout le réseau, listes de blocage et règles sur mesure, requêtes chiffrées vers l'extérieur, impossible à contourner par les postes.
  • Serveurs : SSH par clé uniquement sur un port non standard, attaquants bannis dès la première tentative, mises à jour de sécurité automatiques.
  • Accès : MFA sur les accès distants, moindre privilège, comptes d'administration séparés des comptes du quotidien.
  • Ce site : derrière le proxy Cloudflare, TLS mutuel vers un serveur que personne ne peut joindre directement, CSP stricte, aucun cookie, aucun traceur.

Les outils que nous déployons

  • Pare-feu en pairePare-feu nouvelle génération, IDS/IPS, blocage par pays et par réputation, segmentation par VLAN.
  • WireGuardTunnels chiffrés entre sites, serveurs et télétravailleurs : cryptographie moderne, surface d'attaque minimale.
  • AdGuard DNSFiltrage DNS sur tout le réseau : publicités, traceurs et domaines malveillants bloqués avant de se charger.
  • CrowdSec · fail2banDétection d'intrusion sur chaque serveur, attaquants bannis automatiquement, renseignement partagé sur les menaces.
  • Serveurs durcisSSH par clé uniquement sur un port non standard, mises à jour de sécurité automatiques, seuls les ports indispensables ouverts.
  • EDR / XDRDétection et réponse sur les postes et les serveurs, alertes remontées au NOC.

Lancer un projet

Dites-nous ce que vous voulez construire.

Un réseau devenu trop petit, un nouveau site à ouvrir, une application à écrire, ou un audit avant le prochain incident. Écrivez-nous en français ou en anglais ; nous répondons en général sous un jour ouvré, heure de Vientiane (GMT+7).